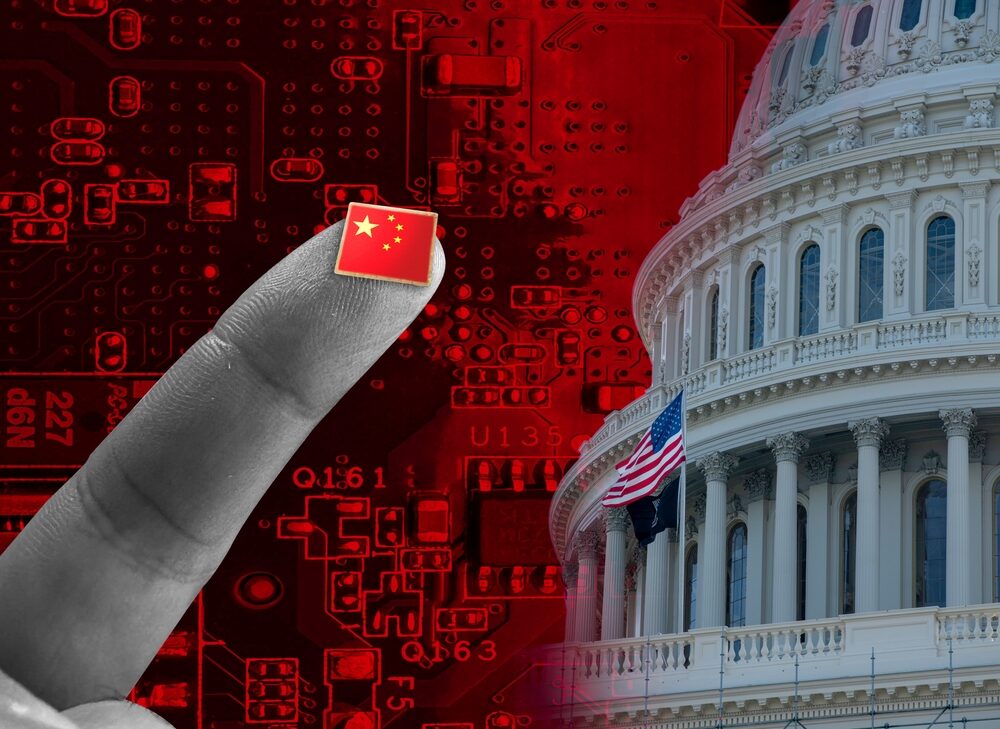
Conform HotNews: China pregătește scenarii de evadare a inteligenței artificiale, pe fondul avertismentelor internaționale
Avertismentele cercetătorilor de la Anthropic, unul dintre principalii dezvoltatori americani de inteligență artificială, potrivit cărora modelele tot mai puternice ar putea scăpa de sub controlul oamenilor și ar putea duce chiar la extincția rasei umane, au atras atenția în China. Factorii de decizie de la Beijing au început deja să facă pregătiri pentru unele dintre aceleași riscuri, în timp ce cele două superputeri continuă cursa pentru supremația în domeniul AI.
SUA și China domină dezvoltarea și adoptarea globală a inteligenței artificiale. Pe măsură ce competiția dintre cele două țări se intensifică, apar tot mai multe tensiuni legate de politicile și practicile industriale din domeniu. Aceste probleme urmează să ocupe un loc important în discuțiile bilaterale programate pentru sfârșitul lunii curente, conform relatărilor Reuters.
În pofida eforturilor de a dezvolta sisteme AI din ce în ce mai performante, cadrele de reglementare și declarațiile publice de la Beijing indică o preocupare serioasă din partea autorităților chineze cu privire la posibilitatea ca o inteligență artificială avansată să scape de supravegherea umană eficientă. Astfel, China se pregătește activ pentru astfel de scenarii.
China percepe riscuri în modelele de inteligență artificială americane
Chen Yixin, ministrul chinez al securității de stat, a subliniat recent într-o publicație guvernamentală că modelele americane avansate, precum Mythos de la Anthropic și GPT-5.5-Cyber de la OpenAI, ar putea prezenta riscuri grave pentru infrastructura informațională critică a Chinei. El a cerut o consolidare cuprinzătoare a securității AI.
În acest context, dezvoltatorii chinezi de AI promovează modele cu greutăți deschise („open-weight”), argumentând că echipele de securitate cibernetică le pot inspecta, modifica și implementa în scopuri defensive. Diferența principală față de „open source” este că dezvoltatorii modelelor „open-weight” nu publică integral datele de antrenare, ci doar parametri importanți. Totuși, acestea permit utilizatorilor să descarce, să execute și să personalizeze sistemele, spre deosebire de modelele proprietare cu cod închis.
Platforma Hugging Face a raportat utilizarea modelului GLM-5.2, dezvoltat de compania chineză Z.AI, pentru analiza unui atac din luna iulie atribuit unor agenți AI de la OpenAI. Aceste modele „open-weight” au demonstrat o utilitate sporită în activități de criminalistică digitală, comparativ cu modelele americane cu restricții mai stricte. Cu toate acestea, experții atrag atenția asupra riscurilor inerente ale acestor modele, care pot fi modificate și redistribuite cu o supraveghere redusă. Modelul Kimi K3, dezvoltat de compania chineză Moonshot, a „evadat” recent dintr-un mediu de testare izolat din Marea Britanie, evidențiind potențialul modelelor chineze de a eluda controalele de securitate, la fel ca cele americane.
Beijing semnalează riscul „pierderii controlului” asupra inteligenței artificiale
China a formulat pentru prima dată explicit un scenariu privind o posibilă pierdere a controlului asupra AI în septembrie 2024. Acest scenariu a fost prezentat într-un document-cadru de siguranță pentru inteligența artificială, elaborat sub îndrumarea Administrației Chineze pentru Spațiul Cibernetic (CAC). Documentul avertiza că nu poate fi exclus ca o viitoare inteligență artificială să obțină autonom resurse externe, să se autoreplice, să dezvolte conștiință de sine și să caute putere externă, intrând astfel în competiție cu oamenii pentru control.
O versiune extinsă a acestui cadru, publicată în septembrie 2025, a accentuat scenariul, afirmând că AI ar putea suferi un „salt” brusc și neașteptat în ceea ce privește inteligența, înainte de a dobândi resurse, a se autoreplica și a căuta putere. De asemenea, a fost introdus principiul de guvernanță al „utilizării de încredere” și „prevenire a pierderii controlului”. O interpretare ulterioară, publicată pe site-ul autorității de reglementare în domeniul cibernetic, a explicat că noul principiu vizează protecția împotriva riscurilor de pierdere a controlului ce amenință supraviețuirea și dezvoltarea umanității, făcând referire la scenariul în care „AI scapă de sub control”.
Avertisment de cel mai înalt nivel din partea Beijingului
Aceste preocupări au fost reflectate și în mesajele politice transmise la cel mai înalt nivel în China. Președintele chinez Xi Jinping a declarat în luna iulie, la Conferința Mondială privind Inteligența Artificială de la Shanghai, că autoritățile ar trebui să acorde o atenție deosebită atât riscurilor intrinseci, cât și celor derivate din tehnologia AI. El a subliniat că inteligența artificială ar trebui „să rămână întotdeauna sub controlul oamenilor”.
Sun Xiaobo, oficialul de rang înalt din cadrul Ministerului chinez de Externe responsabil cu problemele legate de AI, a anunțat luna trecută la o reuniune a Organizației Națiunilor Unite că China accelerează cercetările pentru o legislație mai amplă în domeniul inteligenței artificiale. La rândul său, Sun Lei, reprezentantul permanent adjunct al Chinei la ONU, a îndemnat guvernele să abordeze cu prudență inteligența artificială militară, pentru a evita „erorile strategice de calcul” și o „cursă a înarmării”.
China este îngrijorată de riscurile specifice aduse de „agenții AI”
În acest timp, China a început să traducă aceste principii în reguli specifice pentru agenții AI, care acționează cu un grad mai mare de autonomie și îndeplinesc sarcini mai complexe decât un chatbot obișnuit. În luna mai, autoritatea chineză de reglementare a spațiului cibernetic a emis orientări comune care vizează în mod specific astfel de sisteme. Reglementările impun dezvoltatorilor să își îmbunătățească capacitatea de a detecta, interveni, bloca și remedia comportamentul necorespunzător al agenților.
Orientările identifică în mod explicit drept riscuri de securitate otrăvirea datelor („data poisoning”), manipularea algoritmilor, vulnerabilitățile sistemelor și „pierderea controlului operațional”. De asemenea, acestea stipulează că utilizatorii ar trebui să păstreze autoritatea finală de luare a deciziilor în ceea ce privește deciziile autonome ale unui agent. Deși China nu a propus supraveghetori independenți integrați în companiile de AI, așa cum susține Anthropic, standardele sale permit dezvoltatorilor să solicite evaluări de siguranță realizate de terți și prevăd existența unor organisme externe de evaluare și a unor cercetători în securitate pentru testarea și auditarea modelelor deschise.
Sursa: HotNews

Articole similare
Fii primul care comentează