Conform Playtech.ro: Regulament nou în UE: Produsele conectate la internet, obligate la actualizări de securitate pentru o perioadă clară
Începând din decembrie 2027, producătorii de dispozitive conectate vor fi obligați să informeze consumatorii cu privire la durata exactă a suportului software, o măsură menită să sporească securitatea cibernetică la nivelul Uniunii Europene. Această nouă reglementare, cunoscută sub numele de Cyber Resilience Act, introduce o transparență sporită, transformând durata actualizărilor de securitate într-un criteriu esențial în comparația produselor, alături de performanță și caracteristici hardware.
Până la data intrării în vigoare a majorității prevederilor, respectiv 11 decembrie 2027, anumite obligații de securitate cibernetică sunt deja aplicabile. De la 11 septembrie 2026, producătorii au responsabilitatea de a raporta prompt vulnerabilitățile exploatate activ și incidentele grave de securitate. Acest proces implică notificări inițiale în 24 de ore de la constatarea problemei și notificări detaliate în termen de 72 de ore, transmise printr-o platformă europeană administrată de ENISA, agenția UE pentru securitate cibernetică.
În paralel, anumite echipamente radio conectate sunt supuse deja unor cerințe de securitate introduse prin Directiva privind echipamentele radio, aplicabile din august 2025. Aceste norme vizează protecția rețelelor, a datelor personale și prevenirea fraudelor, urmând a fi integrate în cadrul Cyber Resilience Act.
Ce fac utilizatorii cu dispozitivele vechi
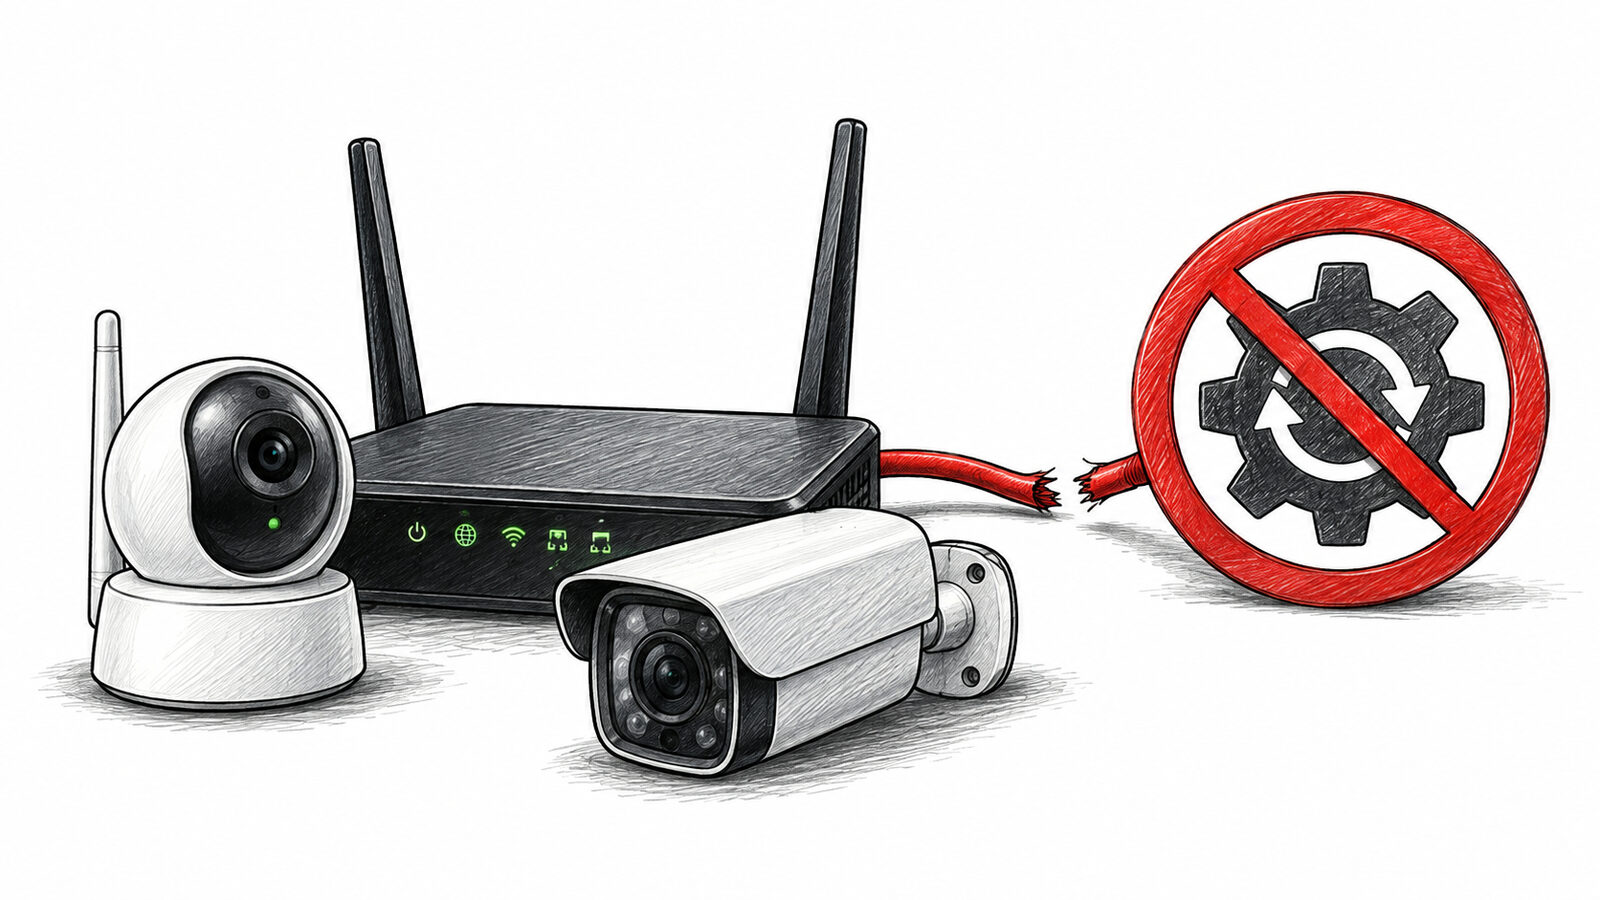
Atunci când un dispozitiv nu mai primește actualizări de securitate, riscurile pot fi gestionate prin limitarea expunerii sale la internet. Pentru routere, dezactivarea accesului de la distanță și eliminarea redirecționărilor inutile de porturi sunt recomandate. De asemenea, oprirea funcției UPnP, dacă nu este strict necesară, poate reduce suprafața de atac.
Schimbarea parolelor implicite cu parole complexe și unice rămâne o măsură de bază, însă nu elimină vulnerabilitățile sistemice care permit accesul neautorizat. Pentru camerele IP, izolarea lor într-o rețea separată, fără acces la alte dispozitive din locuință, reprezintă o soluție eficientă. Utilizarea rețelelor dedicate pentru echipamente IoT sau segmentarea prin VLAN-uri poate contribui la securizarea rețelei locale.
În anumite cazuri, camerele compatibile cu înregistrarea locală pot fi utilizate fără conectare permanentă la serviciile cloud ale producătorului. Această abordare reduce dependența de infrastructura externă, însă nu anulează riscurile asociate firmware-ului sau amenințărilor din interiorul rețelei locale.
Când este necesară înlocuirea echipamentelor
Instalarea unui firmware alternativ, precum OpenWrt, poate prelungi durata de viață a anumitor routere, oferind actualizări independente de producător. Această soluție, disponibilă doar pentru modele compatibile, necesită competențe tehnice avansate și implică riscuri în cazul unei instalări eronate.
Înlocuirea unui dispozitiv devine o opțiune mai sigură atunci când acesta prezintă vulnerabilități cunoscute, nu mai primește remedieri, nu poate fi izolat corespunzător sau îndeplinește funcții critice. Un router central pentru accesul la internet sau o cameră de supraveghere a spațiilor private justifică o atenție sporită.
La achiziționarea de echipamente noi, durata garantată de actualizări ar trebui să fie un criteriu principal, deasupra funcțiilor inteligente sau a integrării cu asistenți vocali. Istoricul producătorului în remedierea vulnerabilităților și existența mecanismelor automate de actualizare sunt, de asemenea, factori importanți.
Înainte de eliminarea unui dispozitiv vechi, este esențială ștergerea configurației și resetarea acestuia la setările din fabrică. Ulterior, echipamentul trebuie predat prin sistemele de colectare a deșeurilor electrice și electronice.
Problema fundamentală constă în responsabilitatea economică a producătorilor. Atunci când un dispozitiv devine nesigur din motive de rentabilitate a suportului software, costul înlocuirii este transferat consumatorului. Durata reală de utilizare a produsului este astfel stabilită de software, nu de rezistența componentelor fizice. Cyber Resilience Act își propune să corecteze această discrepanță prin obligații explicite și transparență sporită privind suportul software. Până la aplicarea integrală a noilor reguli, consumatorii trebuie să facă distincția între durata de viață fizică și perioada de utilizare sigură.
Un router care funcționează zece ani, dar primește actualizări doar trei ani, nu oferă neapărat o utilizare sigură pe termen lung. Într-o economie digitalizată, securitatea software este la fel de vitală ca fiabilitatea hardware, iar menținerea acesteia nu mai poate fi considerată exclusiv responsabilitatea utilizatorului.
Sursa: Playtech.ro

Articole similare
Fii primul care comentează