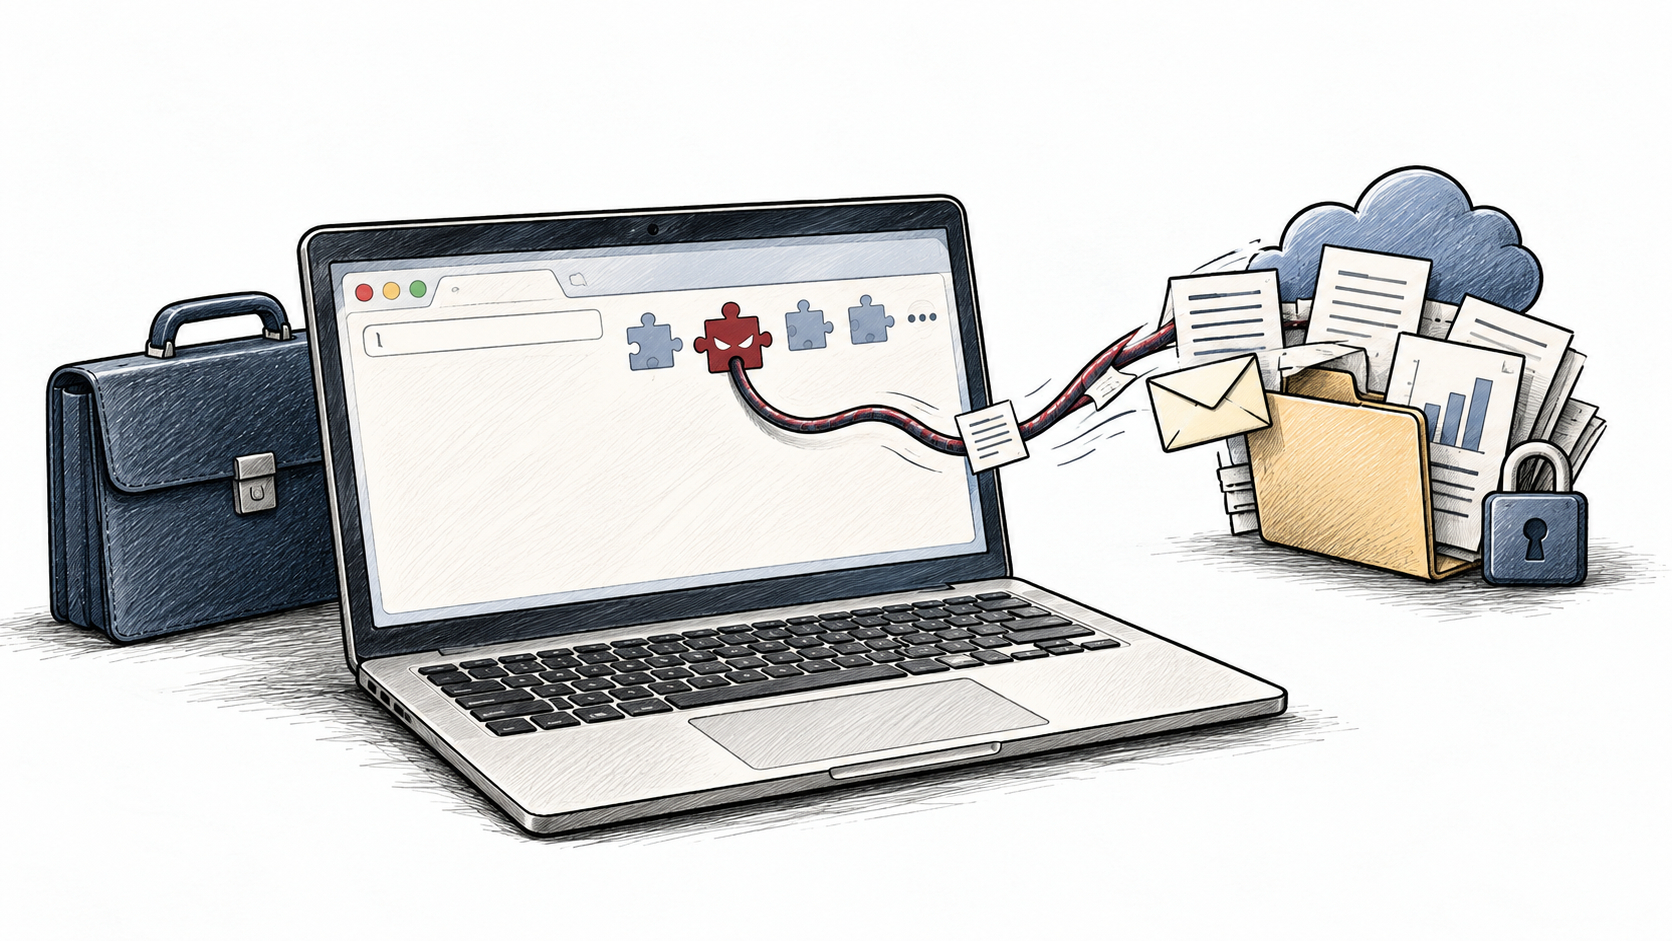
Conform Playtech.ro: Extensiile de browser, unelte aparent inofensive și utile, devin pe zi ce trece vectori de atac cibernetic tot mai sofisticați, expunând companiile la furt de date și pierderi financiare considerabile. Mecanismul de actualizare automată, esențial pentru securitate și funcționalitate, poate transforma rapid un instrument de încredere într-o amenințare.
Cazuri concrete au demonstrat fragilitatea acestui sistem. La sfârșitul anului 2024 și începutul lui 2025, conturile dezvoltatorilor unor extensii populare de Chrome au fost compromise prin atacuri de phishing. Atacatorii au reușit să injecteze actualizări malițioase, expunând milioane de utilizatori. Nu a fost nevoie de instalarea manuală a vreunui program suspect; codul dăunător a fost livrat prin intermediul extensiilor deja instalate și de care utilizatorii aveau încredere.
Fenomenul nu s-a oprit. În februarie 2026, analizele din presa de securitate au identificat sute de extensii Chrome care colectau și transmiteau istoricul de navigare și alte informații sensibile către servere externe. Aceste extensii aveau, cumulat, zeci de milioane de instalări. Alte campanii descoperite în cursul anului 2026 au vizat extensii prezentate ca asistenți AI. Acestea erau acuzate că extrăgeau conversații cu modele precum ChatGPT sau DeepSeek, adresele paginilor web vizitate și informații ce puteau include identificatori sau token-uri de autentificare.
Utilizarea AI, un nou front de atac prin extensii
Utilizarea tot mai frecventă a serviciilor AI de către angajați pentru diverse sarcini, de la rezumarea documentelor și verificarea codului, la redactarea de e-mailuri sau analiza contractelor, crează noi vulnerabilități. Chiar dacă o companie permite utilizarea unui anumit serviciu AI, o extensie de browser malițioasă care operează pe aceeași pagină poate deschide o cale de scurgere a datelor complet diferită de cea oferită de furnizorul legitim al platformei AI.
Un atacator nu are nevoie neapărat să fure documente întregi pentru ca informațiile obținute să fie valoroase. O simplă listă a domeniilor interne accesate de un angajat poate oferi o imagine detaliată asupra infrastructurii unei companii. Titlurile paginilor web pot dezvălui existența unor proiecte confidențiale. Istoricul browserului poate indica furnizorii utilizați, platformele administrative, serviciile de autentificare și aplicațiile interne. Chiar și clipboard-ul poate conține fragmente de documente, parole temporare, chei API sau alte date copiate rapid dintr-o aplicație în alta.
Browserul, țintă mai valoroasă decât fișierele locale
Termenul „calculator compromis” evocă adesea imaginea unui malware cu privilegii de administrator, capabil să acceseze toate fișierele, să activeze microfonul sau să instaleze alte programe. Totuși, o extensie de browser malițioasă nu necesită un nivel atât de înalt de acces pentru a provoca daune semnificative unei companii.
În multe organizații moderne, majoritatea activităților profesionale se desfășoară în browser. Angajații accesează de pe laptopuri platforme precum Google Workspace, Microsoft 365, versiunile web ale Slack, sisteme CRM, platforme de suport tehnic, instrumente de management de proiect, GitHub, aplicații financiare sau servicii interne. Pentru un atacator interesat de proprietatea intelectuală sau de datele confidențiale ale companiei, browserul poate deveni o țintă mult mai valoroasă decât directorul „Documents” de pe un calculator.
Actualizări automate, riscuri ascunse
Actualizările automate ale extensiilor de browser, deși esențiale pentru securitate și adăugarea de noi funcționalități, introduc un risc major. Acest mecanism permite ca o extensie instalată pe mii de calculatoare să primească rapid cod nou. Dacă infrastructura dezvoltatorului este compromisă sau extensia cade sub controlul unor entități malițioase, o actualizare automată poate transforma un instrument legitim într-o amenințare serioasă, fără ca utilizatorul să fie nevoit să ia vreo măsură suplimentară.
Un caz concret, desfășurat la finalul anului 2024 și începutul lui 2025, a vizat extensii populare de Chrome. Conturile dezvoltatorilor au fost compromise prin tehnici de phishing, permițând introducerea de actualizări malițioase. Numărul cumulat al utilizatorilor expuși la aceste amenințări a atins ordinul milioanelor. Abordarea atacatorilor nu a constat în a convinge fiecare victimă să instaleze un malware, ci în a folosi software-ul în care utilizatorii aveau deja încredere pentru a livra codul rău intenționat.
Extensii suspecte, zeci de milioane de utilizatori afectați
Fenomenul a continuat să fie o problemă. În februarie 2026, o analiză a presei specializate în securitate cibernetică a identificat sute de extensii Chrome care transmiteau istoricul de navigare sau alte informații către infrastructuri externe. Numărul total de utilizatori afectați depășea zeci de milioane. În alte campanii depistate în cursul anului 2026, extensii prezentate ca asistenți AI au fost suspectate de extragerea conversațiilor cu platforme precum ChatGPT sau DeepSeek, a adreselor paginilor deschise și a altor date sensibile, incluzând identificatori și token-uri de autentificare.
Aceste cazuri sunt deosebit de relevante pentru calculatoarele utilizate în scop de serviciu. Angajații folosesc din ce în ce mai mult serviciile AI pentru a eficientiza activități precum rezumarea documentelor, verificarea codului, redactarea de e-mailuri, analiza contractelor sau structurarea informațiilor interne. Chiar și atunci când compania permite utilizarea oficială a unui serviciu AI, o extensie suplimentară, operând pe aceeași pagină web, poate constitui o breșă de securitate, generând o cale de scurgere a datelor complet diferită de cea a furnizorului platformei AI.
Date extrase, chiar și fără acces la fișiere
Un atacator nu trebuie neapărat să obțină acces la fișiere întregi pentru ca informațiile compromise să fie extrem de valoroase. O simplă listă a domeniilor interne accesate de un angajat poate oferi indicii importante despre structura și infrastructura companiei. Titlurile paginilor web pot sugera existența unor proiecte confidențiale. Istoricul de navigare poate dezvălui furnizorii folosiți, platformele administrative, serviciile de autentificare și aplicațiile interne.
Chiar și clipboard-ul, unde utilizatorii copiază temporar informații pentru a le folosi în alte aplicații, poate deveni o sursă de date pentru atacatori. Fragmente de documente, parole temporare, chei API sau alte informații sensibile pot fi extrase din acest spațiu de lucru temporar.
Compromiterea browserului, diferită de cea a sistemului de operare
Expresia „calculator compromis” duce, de obicei, cu gândul la un malware cu privilegii de administrator, capabil să citească toate fișierele, să pornească microfonul sau să instaleze alte programe. O extensie de browser malițioasă nu necesită un astfel de nivel de acces pentru a provoca daune semnificative unei companii.
În multe organizații, activitatea esențială se desfășoară în browser. Angajatul își pornește laptopul, se autentifică și poate petrece întreaga zi utilizând platforme precum Google Workspace, Microsoft 365, Slack în varianta web, sisteme CRM, platforme de suport, instrumente de project management, GitHub, aplicații financiare sau servicii interne. Pentru un atacator interesat de proprietatea intelectuală sau de datele confidențiale ale companiei, browserul devine adesea mai valoros decât directorul de fișiere locale.
Sursa: Playtech.ro

Articole similare
Fii primul care comentează