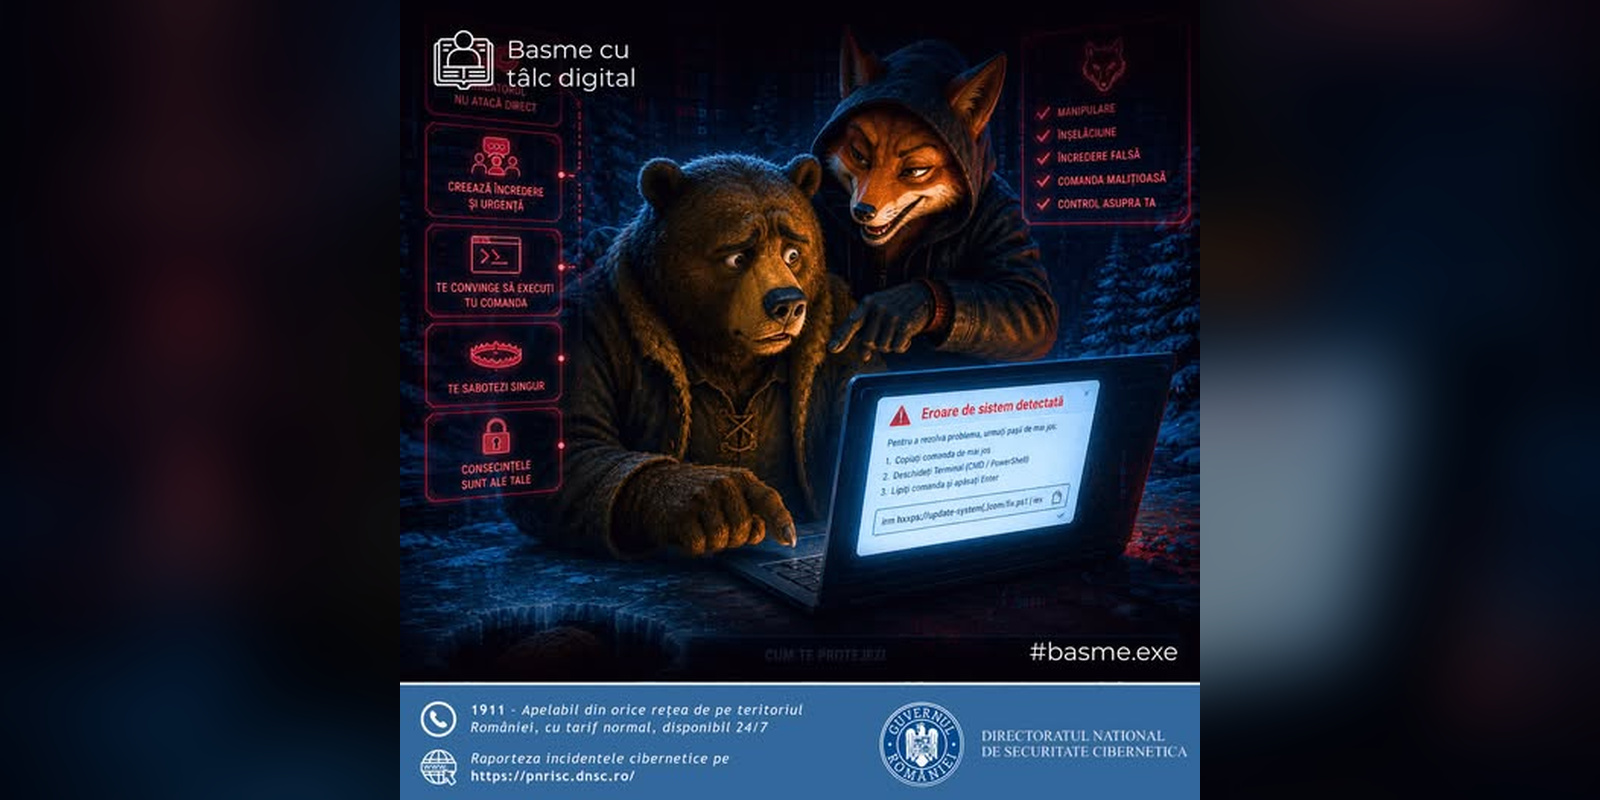
Conform Mediafax: Experții Directoratului Național de Securitate Cibernetică (DNSC) avertizează asupra unei noi metode periculoase de atac cibernetic, denumită ClickFix. Această tactică implică manipularea utilizatorului pentru ca acesta să execute singur comenzi malițioase, compromițându-și astfel propriul dispozitiv. Mecanismul este comparat cu o veche poveste din folclor, unde înșelăciunea se bazează pe convingerea victimei de a acționa în detrimentul propriu.
Cum funcționează capcana ClickFix
Atacatorii ClickFix nu încearcă să pătrundă forțat în sistemul victimei. În schimb, creează o situație aparent urgentă sau o problemă care necesită rezolvare imediată. Utilizatorii sunt păcăliți să creadă că mesaje precum „confirmă că nu ești robot”, „sistemul a detectat o eroare” sau „copiază și execută următoarea comandă” sunt legitime și necesare. În realitate, executarea acestor instrucțiuni poate duce la instalarea de programe malware, compromiterea securității dispozitivului sau oferirea unui acces neautorizat atacatorului.
DNSC explică prin intermediul campaniei „Basme cu tâlc digital” cum funcționează această metodă. Aceasta folosește povești cunoscute pentru a educa publicul, în special copiii și adolescenții, despre riscurile din mediul online. Conceptul se bazează pe ideea că atacatorul nu forțează victima, ci o convinge că acțiunea este în avantajul său. Așa cum vulpea din poveste îl determină pe urs să își bage singur coada în copcă, promițându-i o captură bogată, atacatorii cibernetici determină utilizatorii să facă pași care le compromit securitatea.
Recomandări pentru protecția împotriva atacurilor
Specialiștii în securitate cibernetică subliniază că atacurile de tip ClickFix exploatează vulnerabilități umane precum încrederea excesivă, curiozitatea, dorința de a rezolva rapid problemele și presiunea de a acționa sub impulsul momentului. Din acest motiv, utilizatorii sunt sfătuiți să abordeze cu maximă precauție orice solicitare de a executa comenzi pe calculator, mai ales dacă acestea provin de la un site web.
În mod specific, experții DNSC recomandă ferm să nu se copieze și să nu se execute coduri în instrumente precum Terminal, PowerShell sau Command Prompt, dacă acestea sunt solicitate de un site web. Aceste instrumente permit executarea directă de comenzi pe sistem, iar utilizarea lor neautorizată poate avea consecințe grave. Pașii tehnici prezentați ca fiind „urgenți” sau „obligatorii” trebuie întotdeauna priviți cu scepticism. În cazul în care există cea mai mică urmă de îndoială, este esențial să se solicite ajutorul unui specialist înainte de a întreprinde vreo acțiune.
Incidentele de securitate cibernetică pot fi raportate la numărul de urgență 1911, care funcționează non-stop. De asemenea, platforma PNRISC este disponibilă pentru semnalarea acestor probleme.
Sursa: Mediafax

Articole similare
Fii primul care comentează