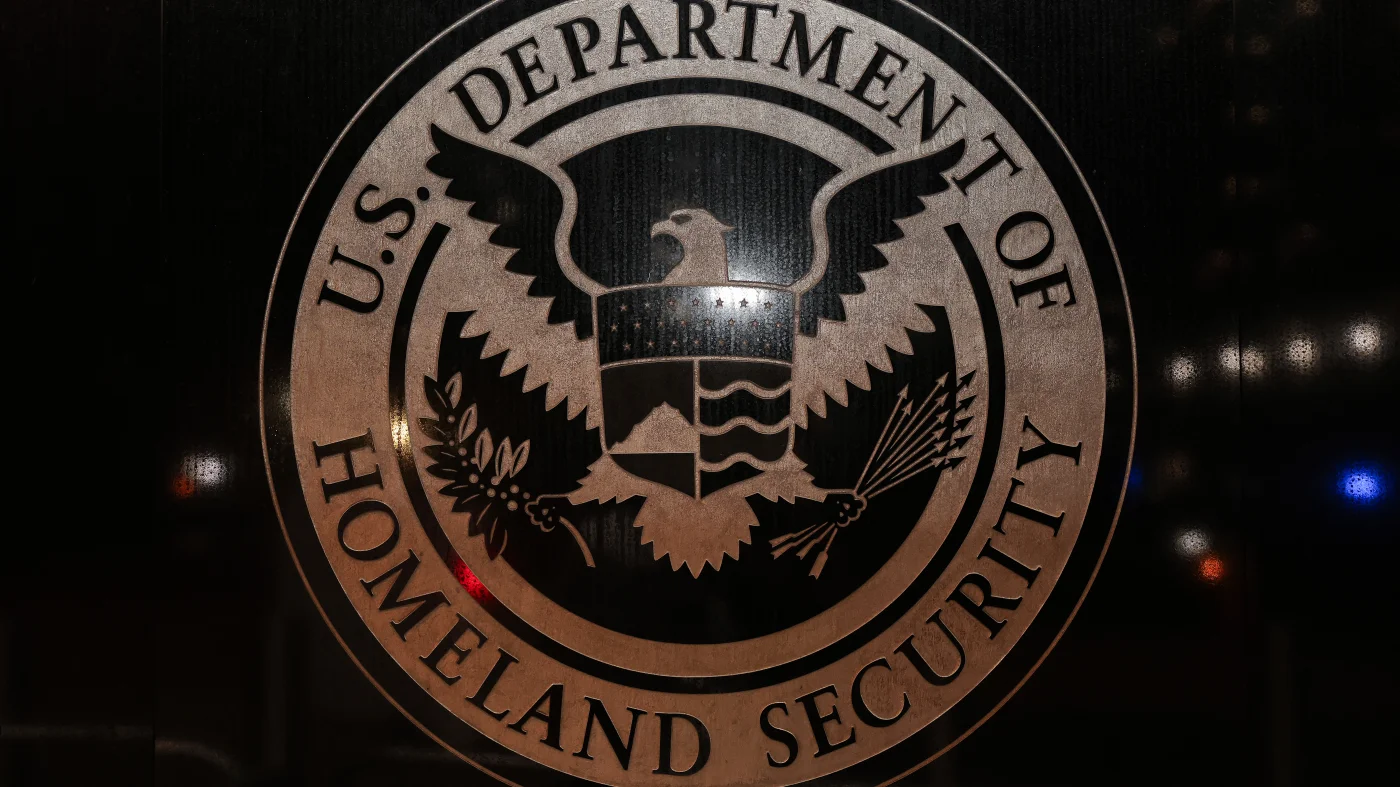
Conform Npr.org: Breșă masivă de date la departamentul pentru securitate internă al SUA
Un grup de hackeri a reușit să acceseze fișierele de personal ale Departamentului pentru Securitate Internă (DHS) din SUA, expunând numele, numerele de telefon și adresele a peste 40.000 de agenți, operativi și asociați ai DHS, inclusiv pe cei implicați în operațiuni sub acoperire. Breșa de securitate, care a avut loc miercuri, ridică semne de întrebare majore privind protecția datelor sensibile.
Motivul acțiunii și modul de exploatare
Un purtător de cuvânt al grupului de hackeri, numit „Departamentul Păcii”, a declarat într-un comunicat online că acțiunea reprezintă o reacție la declarațiile senatorului Markwayne Mullin, care ar fi afirmat pe 17 iulie că „intensifică presiunea”. Hackeri susțin că au obținut datele prin subminarea sistemului de autentificare unică al DHS. Informațiile compromise au fost ulterior distribuite grupului Distributed Denial of Secrets (DDoSecrets), care le-a publicat într-o bază de date denumită „Icepick”.
Parteneriate și Implicații ale Breșei
Departamentul Păcii a împărtășit datele cu jurnalistul american Ryan Ottignon și cu activista elvețiană cunoscută sub numele de maia arson crimew. Cei doi au creat o bază de date online accesibilă, crimew ocupându-se de aspectele tehnice, conform declarațiilor lui Ottignon pentru NPR. Co-fondatoarea DDoSecrets, Emma Best, a descris scurgerea de informații drept „extraordinară, dar deceptionantă prin simplitatea sa”, deoarece face conexiuni explicite între oficialii responsabili de operațiuni sub acoperire și personalul cheie implicat în programele de extrădare și deportare ale DHS.
Alți activiști consideră că informațiile vor fi utile pentru investigarea activităților DHS și pentru solicitări de informații publice, care adesea se lovesc de lipsa unor detalii specifice.
Reacția oficială și amploarea scurgerii
DHS a confirmat că este „conștient de o potențială breșă de securitate și lucrează activ pentru a adresa situația rapid și eficient”, adăugând că ia măsurile necesare pentru a asigura protecția tuturor persoanelor vizate. Peste 21.000 de înregistrări identificate aparțin angajaților de la Serviciul Vamal și de Protecție a Frontierelor (CBP), iar alte 10.000 se referă la angajați ai Serviciului de Imigrare și Vamă (ICE) și ai unității sale de Investigații pentru Securitate Internă.
Această scurgere de informații este fără precedent și survine în contextul unor atacuri cibernetice similare raportate la FBI. Cu toate acestea, baza de date nu este completă, reprezentând aproximativ o cincime din personalul DHS, care numără peste 220.000 de angajați.
Ryan Ottignon, care a mai lucrat la proiecte similare de scurgeri de date, a respins acuzațiile că el și alte persoane asociate cu Departamentul Păcii sau DDoSecrets s-ar face vinovate de „doxing” (publicarea de informații personale) angajați guvernamentali. El a argumentat că funcționarii publici se deplasează prin țară și încearcă să-și ascundă identitatea, desfășurând acțiuni „de nespus” împotriva comunităților. Ottignon consideră că astfel de practici sunt inacceptabile într-o societate liberă și că este necesară o supraveghere a activității guvernamentale utile.
Într-un mesaj atașat fișierelor, Departamentul Păcii a transmis mesajul: „Ei au informațiile noastre, deci este corect să avem și noi informațiile lor.”
Sursa: Npr.org

Articole similare
Fii primul care comentează