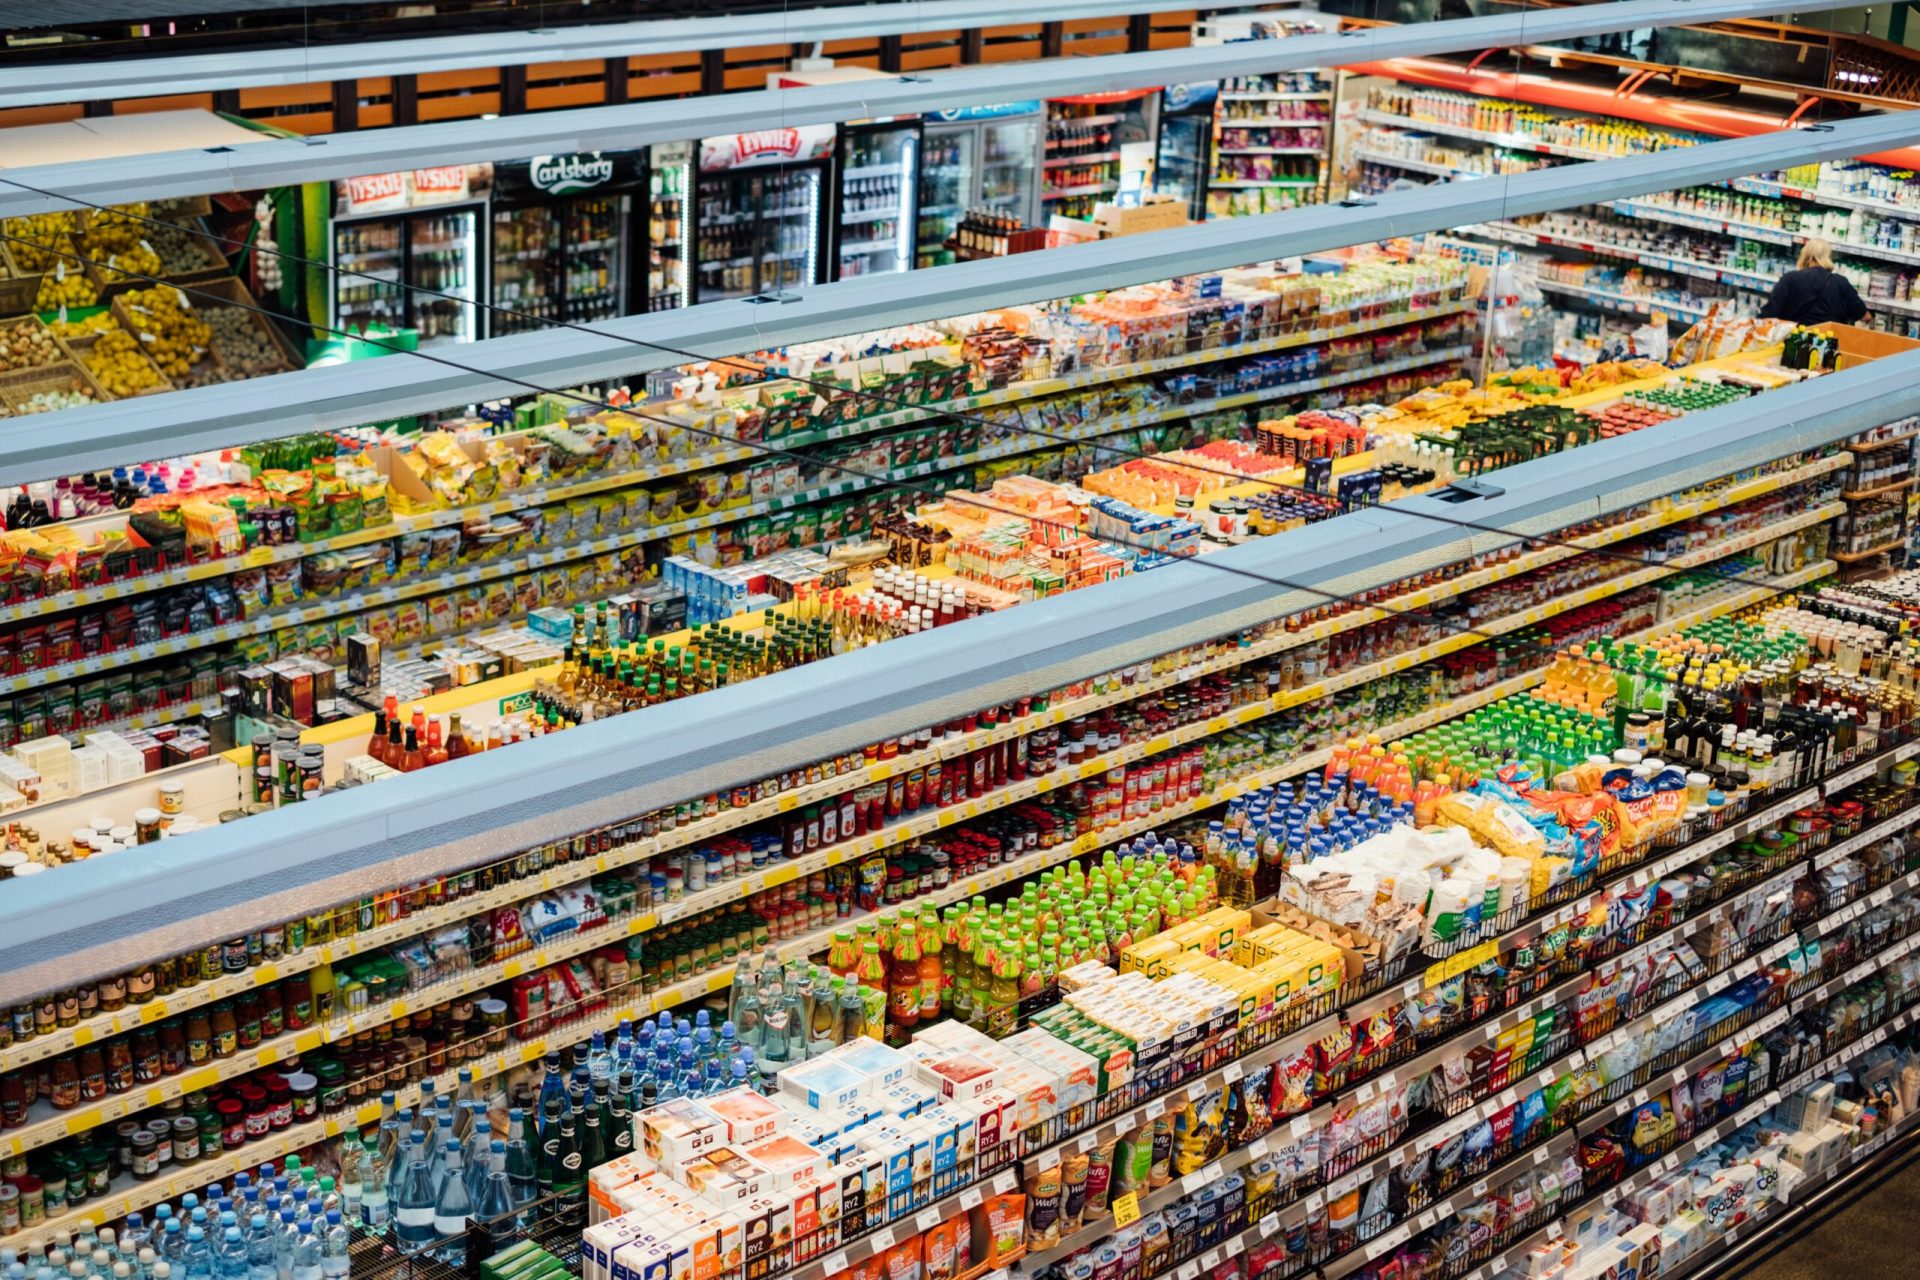
Conform Mediafax: Atacul cibernetic care a transformat frigiderele și congelatoarele din sute de supermarketuri franceze în cuptoare, ridicând temperatura la 50 de grade Celsius, nu a fost o operațiune complexă, ci rezultatul unor erori elementare de securitate. Specialiști în securitate informatică indică parole predictibile, sisteme neprotejate expuse direct pe internet și software neactualizat de ani de zile drept cauze principale.
Potrivit expertului spaniol în securitate web Ivan Perez, unele dintre sistemele care controlau unitățile frigorifice foloseau combinații precum utilizatorul „admin” și parola formată din data curentă. Deși nu s-a confirmat că atacatorii au folosit exact aceste credențiale, expertul a subliniat că au cedat simultan mai multe aspecte fundamentale ale securității.
Greșeli de securitate elementare
Ivan Perez a identificat patru probleme majore care au contribuit la succesul atacului. Acestea includ utilizarea datelor de acces implicite sau ușor de ghicit pe echipamente critice, expunerea directă a sistemelor industriale pe internet, lipsa actualizărilor de software pe parcursul mai multor ani și o separare inadecvată a rețelelor informatice.
Aceste vulnerabilități nu erau necunoscute. Un studiu publicat în luna august de compania de securitate cibernetică Claroty a evidențiat problemele de securitate ale controlerelor Danfoss AK-SM 800A, utilizate pe scară largă în lanțurile de supermarketuri. Studiul a identificat peste 2.700 de astfel de interfețe accesibile de pe internet. Producătorul Danfoss a lansat deja actualizări pentru a remedia aceste breșe, confirmând că echipamentele compromise erau fie vechi, fie nu fuseseră actualizate.
Evenimentele din noaptea atacului
În noaptea de 11 spre 12 octombrie, atacatorii au reușit să declanșeze de la distanță cicluri continue de dezghețare la instalațiile frigorifice, setând temperatura la 50 de grade Celsius. Grupul Les Mousquetaires, proprietarul lanțului Intermarche, a raportat că aproximativ 150 de magazine au fost afectate, cu frigiderele menținute la temperatura ridicată timp de șase ore, ceea ce a dus la pierderea integrală a stocurilor de marfă. Lanțurile Carrefour și Cooperative U, precum și alte entități, au confirmat, la rândul lor, incidente similare.
În unele cazuri, atacul a provocat și incendii. Două magazine din Haguenau, Alsacia, au raportat pierderi estimate la circa 270.000 de euro. Parchetul din Paris a demarat o anchetă, iar premierul Sebastien Lecornu a solicitat Agenției Naționale pentru Securitate Cibernetică (ANSSI) să investigheze incidentul.
Lecții pentru sistemele conectate
Pentru expertul Ivan Perez, acest incident subliniază o lecție importantă care depășește sfera supermarketurilor. Monitorizarea la distanță a instalațiilor industriale, deși benefică pentru întreținere și detectarea rapidă a defecțiunilor, necesită aplicarea acelorași standarde de securitate ca orice alt sistem informatic. „Tot ce este conectat la rețea este un sistem informatic și trebuie tratat ca atare”, a declarat Perez.
În urma atacului, s-a deschis o anchetă penală, iar autoritățile franceze, prin intermediul ANSSI, analizează măsurile necesare pentru prevenirea unor astfel de incidente în viitor.
Sursa: Mediafax

Articole similare
Fii primul care comentează