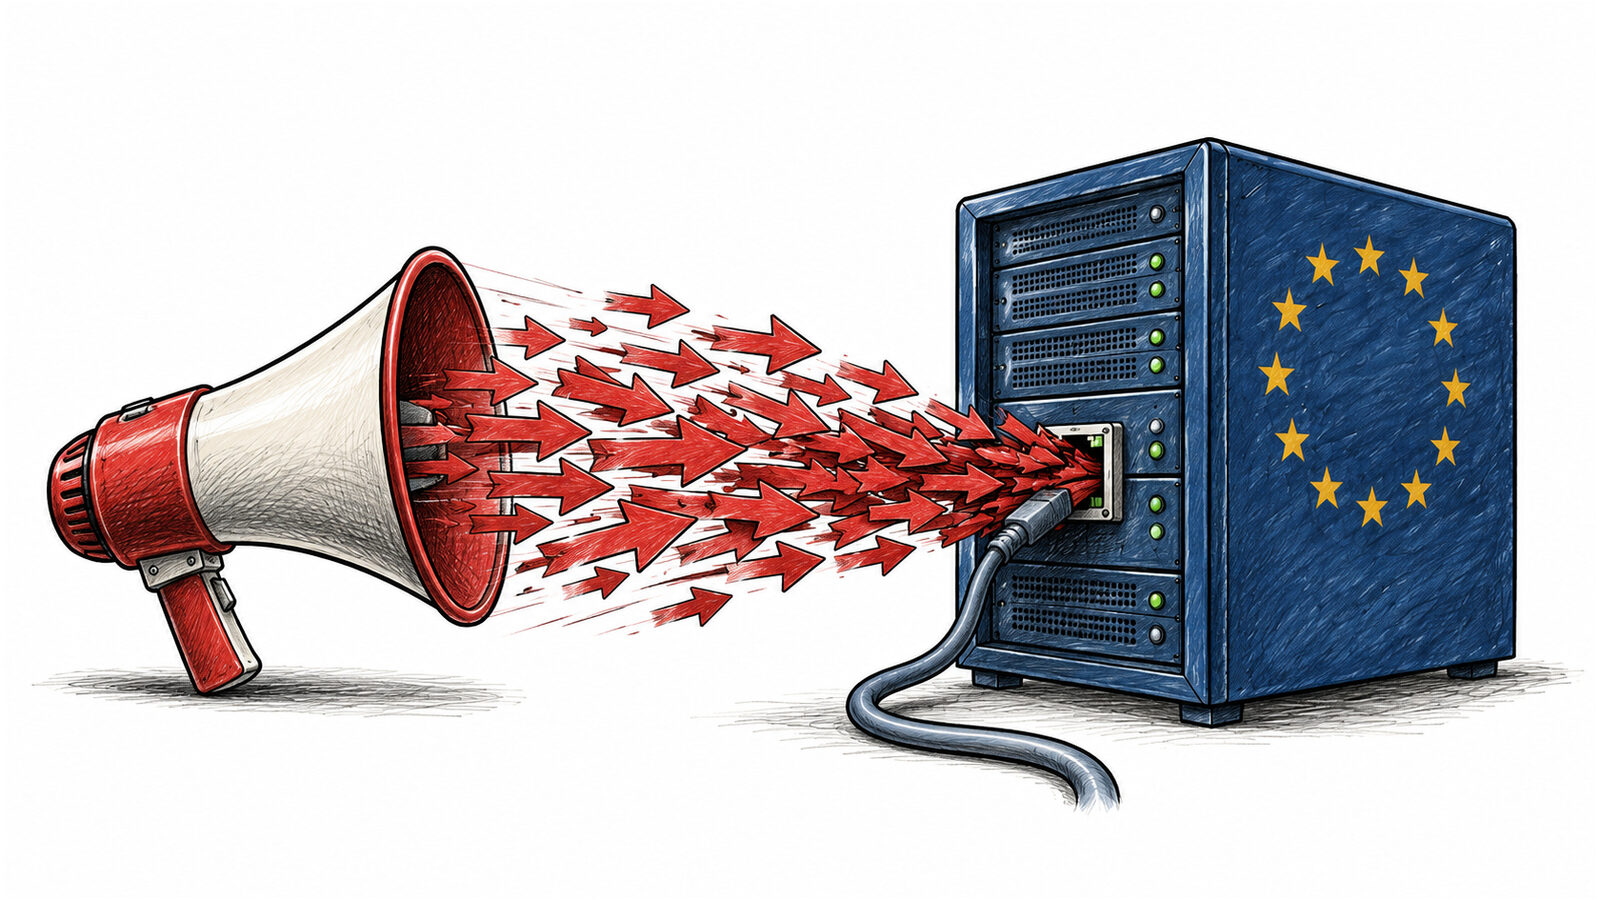
Conform Playtech.ro: Atacurile de tip DDoS, devenite o amenințare reală pentru infrastructura digitală europeană, sunt din ce în ce mai sofisticate și bine organizate, demonstrând o adaptare a grupurilor hacktiviste. Un exemplu concret este operațiunea „Eastwood”, desfășurată în iulie 2025 sub coordonarea Europol și Eurojust, care a vizat rețeaua prorusă NoName057(16) și a afectat peste o sută de sisteme informatice. România s-a numărat printre țările care au contribuit la această investigație.
Autoritățile au subliniat utilizarea unor instrumente automatizate și implicarea unor simpatizanți motivați atât ideologic, cât și financiar. Modelul de recrutare inspirat din jocuri, cu clasamente și recunoaștere publică, alături de recompense în criptomonede, transformă acțiunile ilegale într-o formă de competiție sau activism perceput de participanți. Pragul de intrare scade considerabil atunci când instrumentele sunt pre-fabricate, iar implicarea se rezumă la urmarea unor instrucțiuni simple, chiar și fără competențe tehnice avansate.
Eticheta de hacktivism nu oferă o imagine clară asupra relației cu un stat. Sprijinul declarat pentru o cauză, infrastructura folosită, finanțarea și coordonarea sunt elemente distincte. O grupare poate promova interesele unui guvern fără ca fiecare operațiune să fie direct ordonată de acesta. Atribuirea unui atac unui anumit actor necesită dovezi solide, iar confuzia dintre simpatia politică și comanda directă poate duce la concluzii pripite.
Modul în care victimele comunică după un atac influențează semnificativ efectul propagandistic. Administrarea unui serviciu afectat implică informarea utilizatorilor despre funcționalitățile indisponibile, alternativele existente și stadiul verificărilor legate de date. Evitarea anunțurilor alarmiste, dar și minimalizarea experienței utilizatorilor, este crucială. Un mesaj clar și precis poate limita răspândirea zvonurilor fără a oferi atacatorilor o platformă suplimentară. Promisiunile legate de recuperare trebuie să se bazeze pe informații verificate, mai ales în cazul atacurilor secvențiale.
Strategii pentru atenuarea impactului atacurilor DDoS
Protecția împotriva atacurilor DDoS începe cu o înțelegere aprofundată a serviciului și a dependențelor sale. Pentru platformele online, verificarea împreună cu furnizorul de servicii a punctelor potențiale de blocaj și a protecțiilor active este esențială. Filtrarea traficului înainte ca acesta să ajungă la conexiunea organizației poate fi decisivă în combaterea atacurilor volumetrice. Capacitatea suplimentară de bandă achiziționată fără o strategie de filtrare adecvată poate fi consumată rapid, iar un firewall local devine ineficient în fața unei conexiuni deja saturate.
Rețelele de distribuție a conținutului (CDN) și soluțiile de protecție a aplicațiilor web pot reduce expunerea site-urilor, dar configurația corectă este vitală. Dacă serverul de origine rămâne accesibil direct, anumite măsuri de securitate pot fi ocolite. Este importantă și analiza clauzelor contractuale cu furnizorii în caz de atac: modul de intervenție, comunicarea și eventualele costuri suplimentare. Denumirea comercială a unui serviciu anti-DDoS nu garantează, în sine, capacitatea de a gestiona toate tipurile de atacuri.
Asigurarea continuității operaționale în condiții de criză
Continuitatea operațională poate implica funcționarea în regim limitat, atunci când toate opțiunile standard nu sunt disponibile. Un portal poate oferi temporar informații esențiale într-o formă simplificată, iar funcționalitățile cu consum ridicat de resurse pot fi restricționate. Pregătirea unui astfel de plan necesită testarea alternativelor și menținerea accesului administrativ pe o rută securizată. Echipa de intervenție trebuie să poată acționa chiar și în condițiile indisponibilității serviciului public și să reziste unor valuri succesive de trafic ostil. Operațiunea „Eastwood” din iulie 2025, coordonată de Europol și Eurojust, a demonstrat impactul și organizarea rețelelor prorușe în atacurile cibernetice.
Sursa: Playtech.ro

Articole similare

Fii primul care comentează