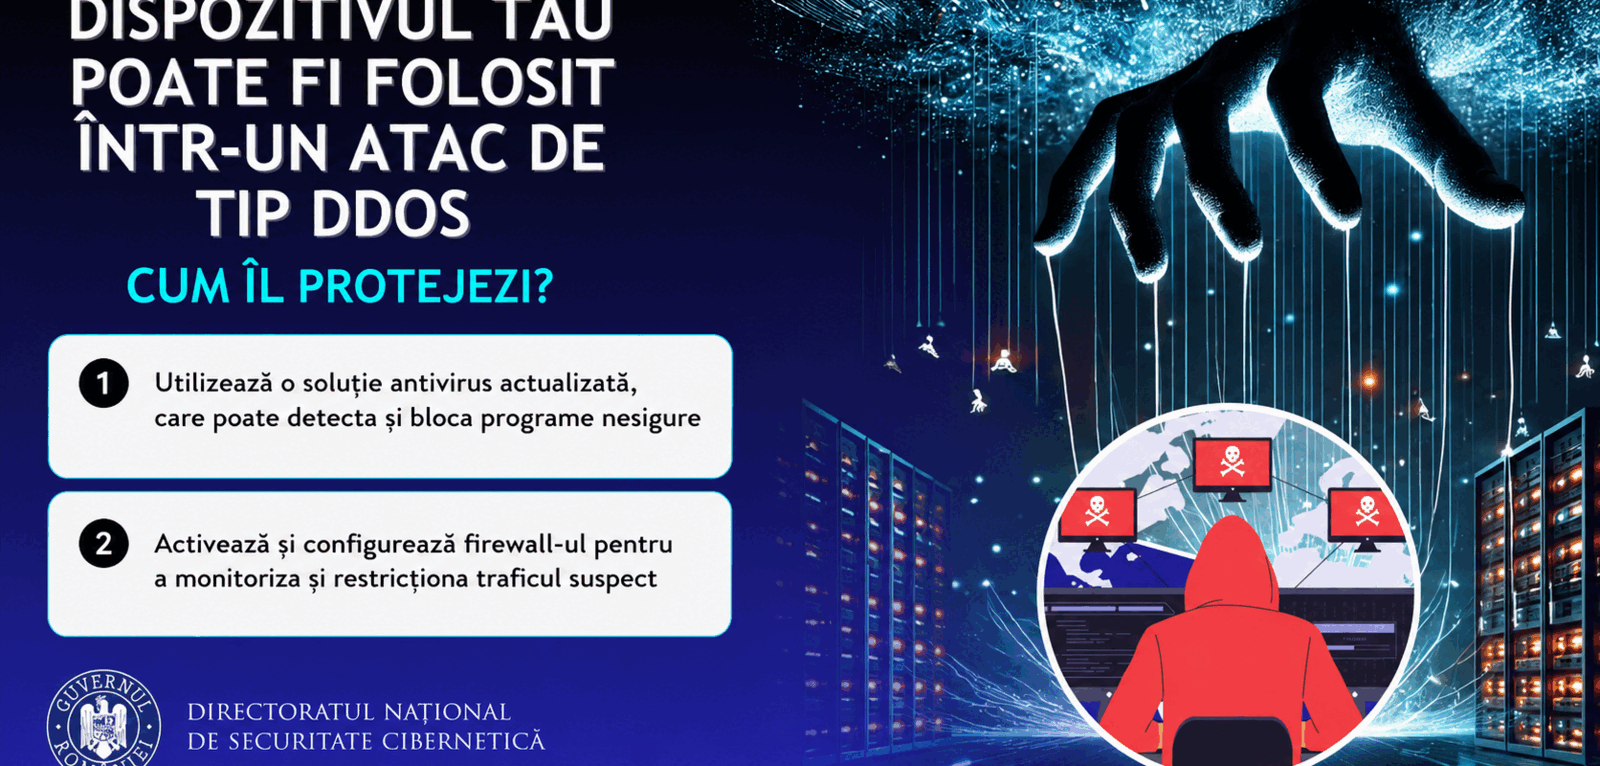
Conform Mediafax: Un dispozitiv conectat la internet, fie că este vorba de un telefon, un laptop sau o tabletă, poate deveni, fără știrea utilizatorului, parte a unui atac cibernetic de tip DDoS (Distributed Denial of Service). Specialiștii în securitate cibernetică avertizează că aceste dispozitive infectate cu malware pot fi integrate într-o rețea globală controlată de infractori, transformându-le în arme pentru blocarea site-urilor și serviciilor online.
Atunci când un dispozitiv este infectat cu un program malware, atacatorii dobândesc controlul asupra acestuia. Acest acces neautorizat permite utilizarea resursei dispozitivului, inclusiv a conexiunii sale la internet, fără ca proprietarul să observe vreo activitate suspectă.
Cum ajung dispozitivele să participe la atacuri DDoS
Dispozitivele compromise, odată infectate și controlate de infractori, pot fi grupate într-o infrastructură numită „botnet”. Aceasta este o rețea formată din numeroase echipamente infectate, care pot fi acționate de la distanță de către atacatori.
În cazul unui atac DDoS, toate sau o mare parte dintre aceste dispozitive din botnet sunt activate simultan. Ele trimit un volum masiv de solicitări către un anumit site sau serviciu online. Această suprasolicitare poate duce la blocarea serverului respectiv, făcându-l lent sau complet inaccesibil pentru utilizatorii legitimi. Astfel, posesorul unui dispozitiv infectat contribuie, fără să fie conștient, la o acțiune infracțională.
Protecția împotriva amenințărilor cibernetice
Pentru a preveni ca propriile dispozitive să fie transformate în unelte de atac, experții recomandă implementarea unor măsuri de securitate esențiale. Utilizarea unei soluții antivirus actualizate este fundamentală, aceasta având rolul de a detecta și bloca programele periculoase înainte ca acestea să cauzeze daune.
Activarea firewall-ului este, de asemenea, crucială. Acest instrument poate monitoriza și controla traficul de date între dispozitivul personal și internet, limitând astfel accesul la conexiuni suspecte sau neautorizate.
Parolele setate pe dispozitivele conectate la internet trebuie să fie robuste și schimbate în mod regulat. În special, parolele implicite, lăsate de producător, reprezintă puncte slabe care pot fi ușor exploatate de atacatori.
Aplicațiile ar trebui descărcate exclusiv din surse oficiale, precum magazinele de aplicații recunoscute. Utilizatorii trebuie să fie atenți la permisiunile pe care aplicațiile le solicită. O cerere nejustificată de acces la anumite funcții sau date personale poate fi un semnal de alarmă.
Importanța actualizărilor periodice
Actualizarea sistemului de operare și a tuturor aplicațiilor instalate este o altă recomandare esențială. Aceste actualizări nu adaugă doar noi funcționalități, ci corectează adesea vulnerabilități de securitate cunoscute, care ar putea fi exploatate de infractorii cibernetici.
De asemenea, specialiștii de la Directoratul Național de Securitate Cibernetică (DNSC) sugerează evitarea deschiderii linkurilor suspecte sau descărcării fișierelor din surse nesigure, deoarece acestea pot fi un vector pentru instalarea de software dăunător.
În cazul în care un utilizator suspectează un incident de securitate cibernetică, acesta poate fi raportat către DNSC apelând numărul de urgență 1911 sau prin intermediul platformei PNRISC.
Sursa: Mediafax

Articole similare
Fii primul care comentează